
Solidus Secure
Cybersicherheit für industrielle Produkte und OT-Systeme
IEC 62443, Cyber Resilience Act und NIS2 für Maschinenbau und Automatisierung – von der Risikoanalyse bis zur umsetzbaren Sicherheitsarchitektur.
- ISA/IEC 62443 (IC32)
- ISO/IEC 27001 Lead Auditor
- INL ICS-300/401
- 11 OT-Audits (Energiesektor, als Methodennachweis)
Produkt und Anlage stehen gleichzeitig unter neuer Regulierung
Für Industrieunternehmen fallen mehrere Pflichten zusammen. Als Hersteller unterliegen Sie dem Cyber Resilience Act: Die Meldepflichten gelten seit dem 11. September 2026, ab dem 11. Dezember 2027 ist Cybersicherheit Voraussetzung für die CE-Kennzeichnung – ohne Konformität kein Inverkehrbringen in der EU. Zugleich verlangen Ihre Kunden zunehmend Nachweise nach IEC 62443. Als Betreiber Ihrer Produktion kommt NIS2 hinzu, mit persönlicher Verantwortung der Geschäftsführung. Wir ordnen diese Anforderungen und führen sie in eine umsetzbare Architektur zusammen – statt drei getrennter Projekte.
CRA-Bereitschaft prüfen →Leistungen
IEC 62443 – Bewertung & Sicherheitsarchitektur
Der technische Kern. Bewertung Ihrer Anlage oder Ihres Produkts entlang der Normenreihe, Zuordnung zu Schutzstufen und Ableitung einer umsetzbaren Architektur.
Mehr erfahren →Produktsicherheit & CRA
Begleitung für Hersteller von Produkten mit digitalen Elementen durch den Cyber Resilience Act – von der Einstufung über Schwachstellen- und Meldeprozesse bis zur technischen Dokumentation.
Mehr erfahren →OT-Sicherheitsbewertung
Sicherheitsbewertung der betriebenen Umgebung: Bestandsaufnahme, Netzsegmentierung und Schwachstellenbewertung – ohne Eingriff in den laufenden Betrieb.
Mehr erfahren →NIS2 & ISO/IEC 27001
Die organisatorische Ebene: Statusbestimmung, Risikomanagement und Nachweisführung gegenüber der Aufsicht.
Mehr erfahren →vCISO & laufende Beratung
Sicherheitsstrategische Führung als Retainer, wenn eine eigene Stelle nicht gerechtfertigt ist.
Mehr erfahren →Warum Solidus Secure
Ingenieur, Entwickler und Auditor in einer Person
Ingenieurwissenschaftlicher Hintergrund, über zehn Jahre Softwareentwicklung und Erfahrung in der Finanzführung – wir beurteilen Sicherheit technisch, architektonisch und betriebswirtschaftlich, nicht nur regulatorisch.
Von der Anforderung zur umsetzbaren Architektur
Wir hören nicht beim Gutachten auf. Aus Risikoanalyse und Normen (IEC 62443, CRA, NIS2) werden konkrete Architektur und Prozesse, die im Werk und in der Produktentwicklung Bestand haben.
Spezialisiert, nicht generalistisch
Fokus auf industrielle Produkt- und OT-Sicherheit. Methodisch belegt durch ISA/IEC 62443 (IC32), ISO/IEC 27001 Lead Auditor und 11 OT-Audits im Energiesektor.
Dieselbe Methode – angewandt auf Ihre Branche
Maschinenbau & Automatisierung
Für Hersteller vernetzter Maschinen, Steuerungen und Geräte sowie Betreiber industrieller Produktion.
Energie- & Industrietechnik
Absicherung verteilter Anlagen nach IEC 62443 und NIS2 – hier haben wir unsere Methode in 11 OT-Audits erprobt.
Nachweise statt Versprechen
In der DACH-Region zählen Belege. Deshalb stehen Qualifikationen, ein wiederholbarer Prüfansatz und dokumentierte Audits im Vordergrund – nicht Marketingversprechen.
62443
ISA/IEC (IC32)
27001
Lead Auditor
11
OT-Audits
< 24 h
Reaktionszeit
So arbeiten wir
- Schritt 1
Erstgespräch
kostenlos, 30 Minuten.
- Schritt 2
Bewertung
Ist-Aufnahme gegen IEC 62443, CRA bzw. NIS2.
- Schritt 3
Maßnahmenplan
nach Risiko und Aufwand geordnet.
- Schritt 4
Umsetzung & Architektur
auf Wunsch fortlaufend als vCISO.
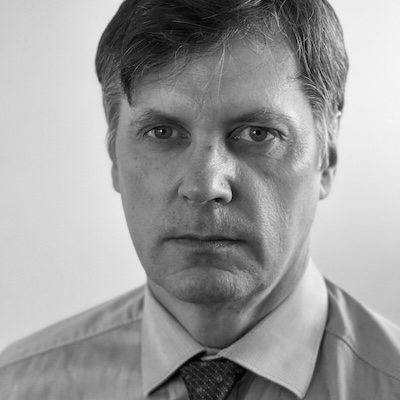
Ein verantwortlicher Ansprechpartner
Solidus Secure wird von Vaidas Jokubauskas geführt – mit einem seltenen Werdegang aus Ingenieurwesen, Softwareentwicklung und Finanzführung. Diese Verbindung erklärt Risiken so, dass sie im Vorstand und im Werk gleichermaßen verstanden werden.
Mehr über uns →Häufige Fragen zu Produkt-, OT- und IEC-62443-Sicherheit
Klären wir Ihre nächste Pflicht – in 30 Minuten
Kostenloses Erstgespräch, keine Verpflichtung, Antwort innerhalb von 24 Stunden.